
ADVANCED
RED TEAMING
ADVANCED
RED TEAMING
Advanced Red Teaming (ART) is een modulair raamwerk van De Nederlandsche Bank (DNB) voor een brede groep bedrijven en instellingen. Het ART-raamwerk is verwant aan Threat Intelligence-Based Ethical Red-Teaming (TIBER), een standaard van de ECB.
De grote spelers in de financiële wereld zijn verplicht om aan TIBER te doen. ART is flexibeler en modulair opgebouwd, en daarom geschikt voor organisaties die niet vanuit een verplichting, maar vrijwillig zelf een gestructureerd Red Teaming-project willen uitvoeren met of zonder bepaalde modules.
Met deze website willen wij onze kennis over ART met u delen. Wij zijn Securance, aanbieder van test-, certificatie- en adviesdiensten op het gebied van IT security, waaronder Pentesting en Red Teaming.
Voor alle duidelijkheid: deze website is niet de officiële site van het ART-framework van DNB. Die vindt u hier.

WAAROM AAN
ADVANCED RED TEAMING DOEN
Met het Advanced Red Teaming raamwerk kan de kleinere financiële instelling afhankelijk van de doelen en actuele dreigingen zelf kiezen uit welke onderdelen de Red Team aanval bestaat. ART is hierdoor geschikt voor kleinere financiële instellingen die meer willen doen aan hun cyberweerbaarheid maar nog niet over de middelen beschikken om een volledige TIBER test uit te voeren.
DE VERSCHILLEN TUSSEN
ADVANCED RED TEAMING EN
INTELLIGENCE-BASED ETHICAL
RED TEAMING
TIBER is verplicht voor de kritieke financiële instellingen en Advanced Red Teaming is vrijwillig. Bij ART is het mogelijk om uit verschillende onderdelen te kiezen en kan er getest worden vanuit het “Assumed Compromise” scenario. Bij TIBER zijn alle onderdelen verplicht. Daarnaast hoeft er bij ART maar slechts vanuit één scenario getest te worden en bij TIBER minimaal twee en scenario X waarbij er aanvallen gesimuleerd worden die in de toekomst mogelijk voor kunnen komen.
LAATSTE
NIEUWS
LAATSTE
NIEUWS
In deze post beshrijven we een aantal beveiligingsmaatregelen om phishing te detecteren en te blokkeren.
In deze post beshrijven we een aantal beveiligingsmaatregelen om phishing te detecteren en te blokkeren.
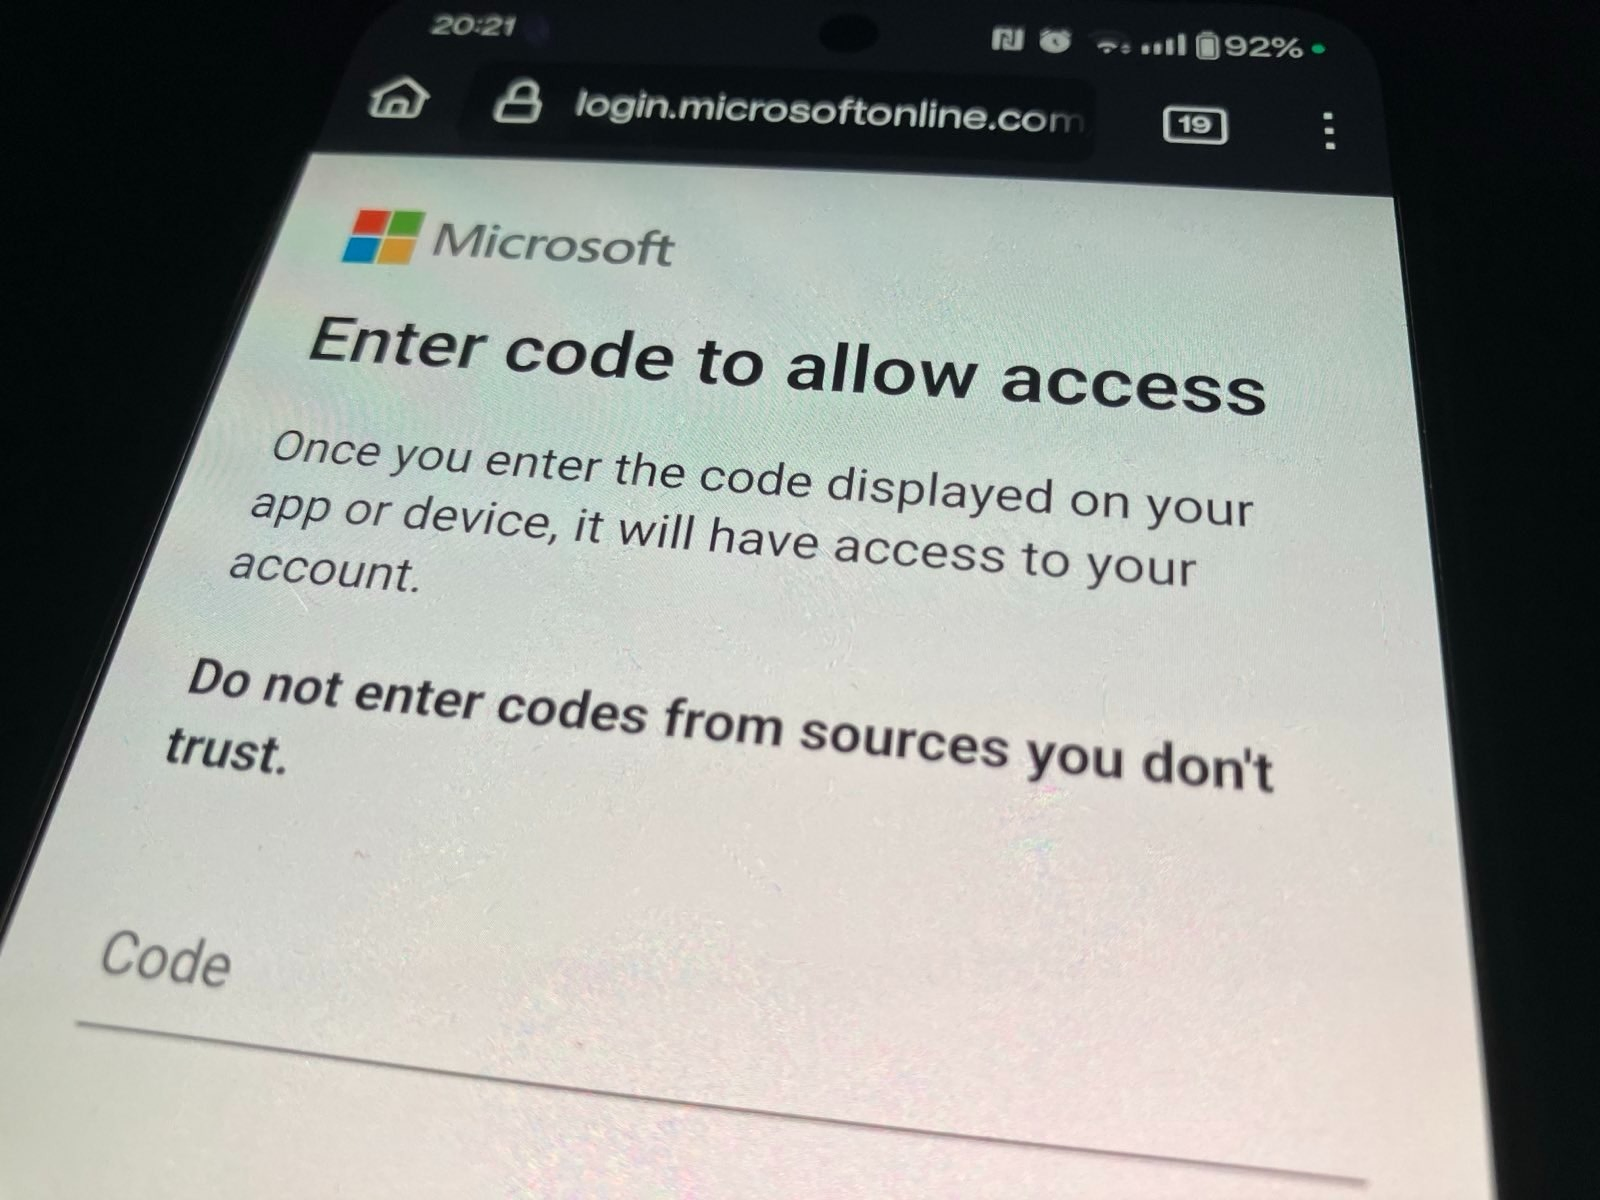
In dit tweede deel van moderne phishing-technieken voor Microsoft 365 kijken we naar device code phishing.